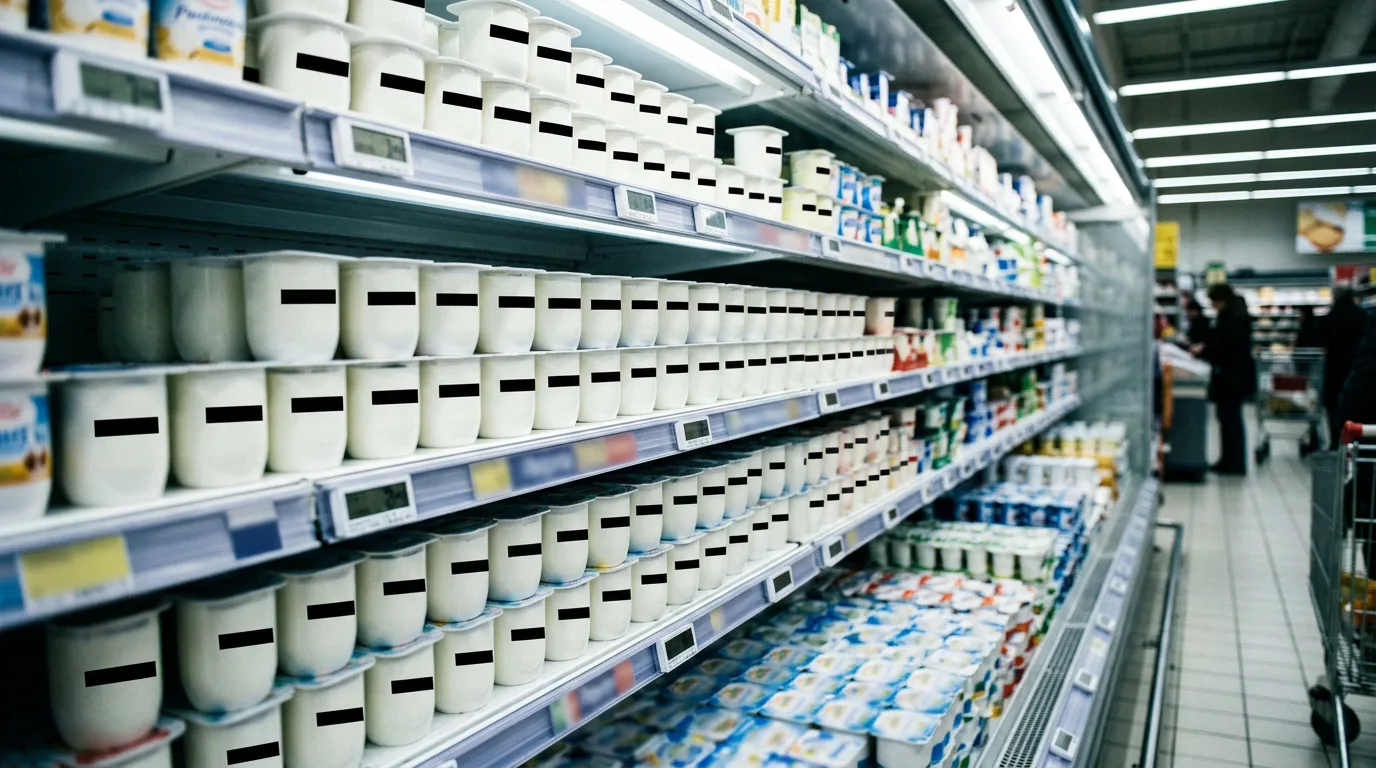
Piratage des réfrigérateurs : la grande distribution assure que les données personnelles des yaourts n’ont pas été compromises
Après la prise de contrôle à distance de centaines de réfrigérateurs de supermarché par des pirates informatiques, les enseignes ont tenu à rassurer leur clientèle : aucun produit laitier n'a vu ses informations sensibles divulguées.
Par La Rédaction Verrue de presseLecture : 4 min
Le communiqué est tombé mardi, à 18 h, sur le ton grave des grandes crises. « Nous tenons à rassurer nos clients et nos partenaires : à ce stade, aucune donnée personnelle de nos yaourts n’a été compromise », indique la Fédération nationale des enseignes du frais, qui regroupe l’essentiel des grandes surfaces du pays. Les dates limites de consommation, les taux de matière grasse, l’origine des ferments et la composition des familles, qu’il s’agisse des packs de quatre ou des packs de douze, sont restés à l’abri. Les crèmes dessert au chocolat, plus exposées en raison de leur opercule en aluminium, ont fait l’objet d’un audit complémentaire. Elles sont saines.
L’affaire remonte à la fin du mois dernier. Des pirates ont pris le contrôle du logiciel de gestion à distance qui équipe les meubles réfrigérés de plusieurs centaines de magasins. Ce logiciel, présenté à son lancement comme une révolution, permettait de piloter les réfrigérateurs depuis n’importe où dans le monde, ce que quelqu’un, n’importe où dans le monde, a fini par faire. Le fournisseur rappelle que la fonction était réservée aux personnes autorisées, et que le mot de passe par défaut, « frigo », avait été jugé suffisant par l’ensemble des parties.
Depuis, les pirates contrôlent des centaines de réfrigérateurs de supermarché et cherchent depuis trois semaines ce qu’ils pourraient bien en faire. Les échanges récupérés sur un forum spécialisé témoignent d’un certain désarroi. Une demande de rançon a été envisagée, puis abandonnée faute d’accord sur la monnaie : un membre du groupe voulait être payé en cryptomonnaie, un autre en crèmes dessert. Plusieurs tentatives ont été menées pour éteindre la lumière à l’intérieur des meubles, avant que le groupe ne découvre que les meubles n’ont pas de porte et que personne ne vérifie jamais si la lumière est allumée. Un autre a proposé de régler l’ensemble des appareils à moins vingt degrés, « pour faire peur », avant de comprendre qu’il venait de réinventer le rayon surgelés. Le dernier message en date, publié dimanche, se résume à une question : « Quelqu’un sait ce qu’on peut faire avec six cents frigos ? » Il est resté sans réponse.
La seule fuite de données avérée, au rayon crèmerie, inquiète pourtant les enseignes bien davantage que la chaîne du froid. En fouillant les journaux techniques des appareils, les pirates sont tombés sur les tableaux de rentabilité du rayon, et notamment sur la marge réalisée sur la plaquette de beurre. Le chiffre, mis en ligne quelques minutes sur le forum, y a provoqué un long silence, puis le départ de deux membres du groupe, qui ont déclaré ne pas être entrés dans le piratage pour voir ça. La fédération qualifie cette donnée de « strictement confidentielle » et rappelle qu’elle n’a jamais été communiquée aux consommateurs, aux éleveurs ni, dans certains cas, au beurre lui-même.
 À lire aussiPrivés d’avion pendant une nuit, les Américains découvrent avec stupeur que leur pays mesure 4 500 kilomètres de large
À Paris, le dossier est désormais suivi au plus haut niveau. L’agence nationale de cybersécurité prend la menace au sérieux : un sachet de gruyère râpé aurait déjà été exfiltré vers un serveur étranger. Les enquêteurs ont pu reconstituer son trajet jusqu’à une adresse située hors de l’Union européenne, où sa trace se perd. « Nous ne savons pas encore ce qui a été emporté exactement, ni pourquoi un sachet déjà entamé », reconnaît un analyste, qui n’exclut pas un galop d’essai avant une opération de plus grande ampleur sur les fromages entiers.
C’est précisément ce que redoute le renseignement intérieur. Selon une note consultée par notre rédaction, la DGSI craint une opération de déstabilisation de la France par le camembert tiède. Le scénario étudié est d’une grande simplicité : en remontant de quelques degrés la température des rayons, une puissance hostile obtiendrait en une seule nuit des camemberts coulants dans tout le pays, sans qu’aucun consommateur ne sache s’il doit s’en réjouir ou porter plainte. « Un pays qui ne sait plus dans quel état il va trouver son camembert est un pays qui doute », conclut la note, qui recommande de placer les rayons fromage sous surveillance renforcée et de ne communiquer aucune température par téléphone. Dans l’attente, la posture Vigipirate a été relevée au niveau « croûte fleurie ».
 À lire aussiLe gérant d’une casse automobile de Gennevilliers reconnaît ses quinze chiens à la télévision, en défense face à l’Afrique du Sud
Par précaution, plusieurs magasins sont revenus au pain de glace livré à domicile, technologie qui n’a subi aucune cyberattaque depuis 1923. À Saint-Brieuc, un hypermarché a fait appel à Lucien Le Goff, 84 ans, ancien marchand de glace, qui livre désormais chaque matin, en triporteur, six blocs de vingt kilos enveloppés dans de la toile de jute. « Mon pain de glace, personne ne le pilote depuis l’étranger. Personne ne le pilote tout court, d’ailleurs. Il fond, c’est tout. » Les experts en sécurité informatique ont audité le dispositif et n’y ont relevé qu’une seule vulnérabilité, le mois de juillet, pour laquelle aucun correctif n’est prévu.
La fédération assure enfin que ses clients n’ont rien à craindre pour les yaourts déjà achetés. Conformément au règlement européen sur la protection des données, chaque yaourt conserve un droit à l’effacement de ses informations personnelles. Il peut l’exercer à tout moment, auprès de n’importe quel client muni d’une petite cuillère.
Partager